Startseite / Beiträge / Systeme
Wie werden wir Identität im Quantenzeitalter überprüfen?
Deutschlands Forschung zu quantenresistenten Identitäten wirft eine größere Frage auf: Wie weisen KI-Agenten und Roboter ihre Identität und ihre Befugnisse nach?


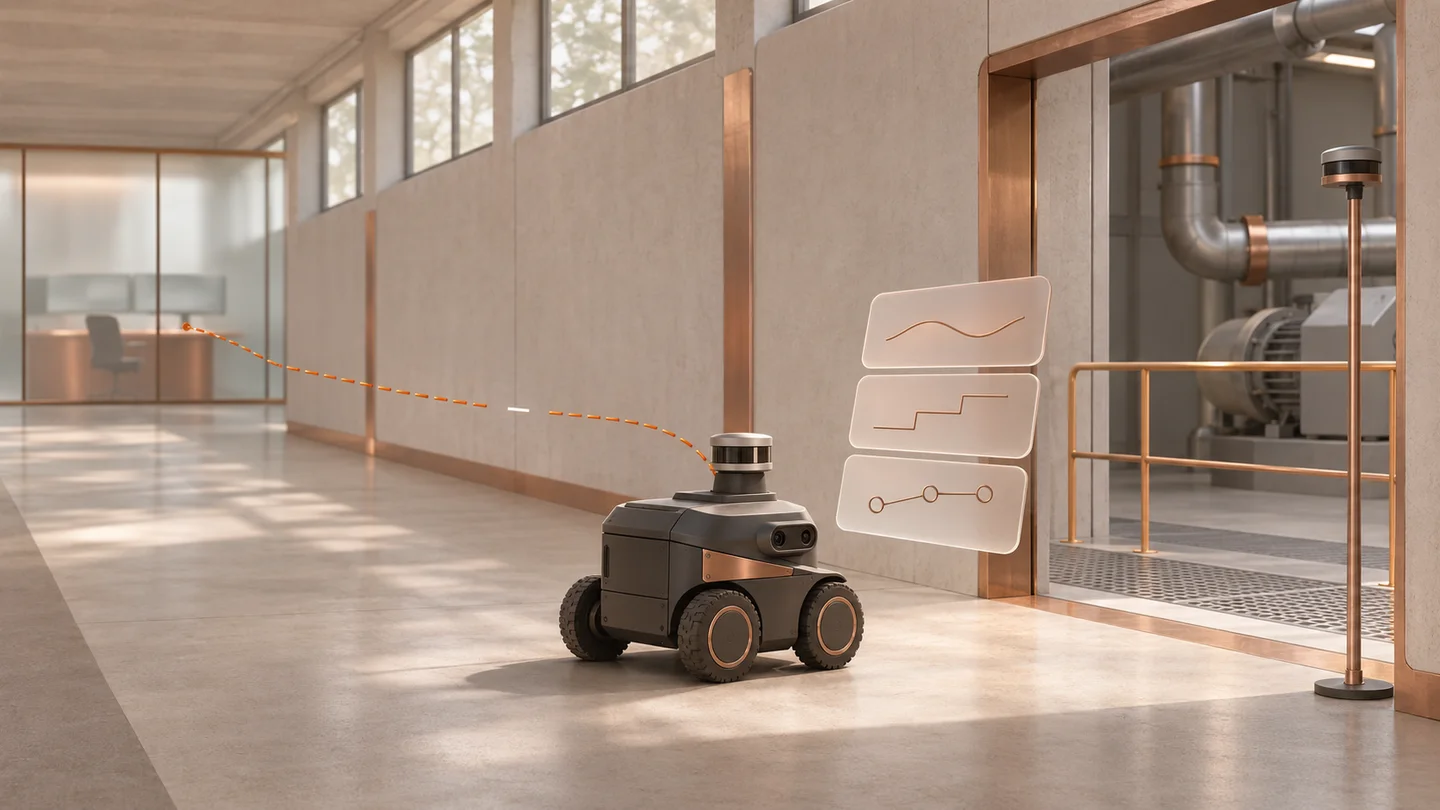
Ein Roboter erhält einen Inspektionsauftrag, verliert die Verbindung und führt die erlaubte Arbeit weiter aus. Während er offline ist, widerruft eine Bedienperson diese Erlaubnis. Nach der Wiederverbindung besitzt der Roboter noch immer einen korrekt signierten Auftrag. Darf er weitermachen?
Diese Situation ist ein Beispiel. Sie trifft jedoch eine Frage, die mich bei verteilten und autonomen Systemen immer wieder beschäftigt: Wie weisen wir zugleich nach, wer ein System ist und was es unter den jetzt geltenden Bedingungen tun darf? Post-Quanten-Kryptografie macht diese Frage dringlicher: Auch die Grundlage des Nachweises muss einer veränderten Rechenleistung standhalten.
Was Deutschlands Forschung zu digitalen Identitäten zeigt
Das deutsche Projekt Quant-ID untersuchte den Post-Quanten-Schutz von Identitäts- und Zugriffsmanagement zusammen mit einem Quantenzufallszahlengenerator. Damit richtet sich der Blick auf die Infrastruktur, die Nutzer authentifiziert und Zugriffe autorisiert. Ein stärkerer Algorithmus hilft schließlich erst dann, wenn das umgebende System ihn auch einsetzen kann.
Eine eigenständige Entwicklung macht die Hardwarefrage greifbar. Im November 2025 berichteten G+D und Bundesdruckerei über einen Personalausweis-Demonstrator, gemeinsam mit dem BSI initiiert und auf Infineon-Chips umgesetzt. Er verbindet klassische Kryptografie mit Post-Quanten-Kryptografie. Es handelt sich um einen Machbarkeitsnachweis, nicht um die flächendeckende Ausgabe quantenresistenter Ausweise.
Für mich zeigen diese Projekte eine Verantwortung für die gesamte Architektur: Nachweise, Lesegeräte, Dienste und Vertrauensbeziehungen müssen sich gemeinsam weiterentwickeln. Diese Verantwortung begleitet digitale Identität auch über Menschen hinaus, zu Softwareagenten, Maschinen und Organisationen, die einander Aufgaben übertragen.
Identität benennt den Akteur. Befugnisse begrenzen die Handlung.
Wenn ein KI-Agent für einen Menschen eine Dienstleistung bucht, reicht sein Kontoname als Auskunft nicht aus. Welche konkrete Agenteninstanz handelt? In wessen Auftrag? Für welche Aufgabe, welches Budget und welchen Zeitraum? Darf sie den Auftrag weitergeben? Ein gültiger Identitätsnachweis beantwortet diese Fragen allein noch nicht.
In der Robotik hat diese Unterscheidung physische Folgen. Ein Wartungsroboter darf eine Maschine womöglich beobachten, aber nicht anhalten. Ein anderer darf ein Bauteil bewegen, benötigt jedoch menschliche Freigabe, um eine Sicherheitseinstellung zu ändern. Gibt ein Agent einen Auftrag weiter, muss diese Delegation innerhalb seiner eigenen Befugnisse bleiben.
Eine digitale Signatur hilft unter ihren kryptografischen Annahmen, Herkunft und Integrität einer Nachricht nachzuweisen. Das System muss weiterhin prüfen, ob es dem Schlüssel vertraut, ob dessen Inhaber befugt war und ob die Handlung jetzt zulässig ist. Auch eine quantenresistente Signatur beweist weder die Richtigkeit einer Modellantwort noch die Sicherheit eines physischen Roboterverhaltens.
Der Roboter ist wieder online. Gilt seine Erlaubnis noch?
Zurück zum Inspektionsroboter. Vor dem Verbindungsverlust erhielt er einen Auftrag für einen bestimmten Bereich mit einer begrenzten Gültigkeit. Während der Unterbrechung stehen ihm nur lokale Informationen zur Verfügung. Einen Widerruf, der ihn nie erreicht hat, kann er nicht zuverlässig kennen. Diese Unsicherheit muss die Architektur ausdrücklich berücksichtigen.
Als Ausgangspunkt schlage ich eine klar begrenzte Offline-Berechtigung vor, abgestimmt auf Aufgabe und Handlungsrisiko. Dazu gehören eine verlässliche Prüfung der Gültigkeitsdauer, Regeln gegen wiederholte Befehle und ein sicheres Verhalten bei unsicherer Zeit oder unklarem Kontext. Manche Beobachtungsaufgaben können innerhalb dieser Grenzen weiterlaufen; folgenreichere Eingriffe müssen gegebenenfalls auf eine erneute Freigabe warten.
Nach der Wiederverbindung sollte der Roboter den Auftrag mit aktuellen Regeln und Widerrufsinformationen abgleichen, bevor er wartende Befehle annimmt. Sein Protokoll sollte zwischen empfangenen Anweisungen, akzeptierten Anweisungen und ausgeführten Handlungen unterscheiden. Diese Trennung ermöglicht eine spätere Prüfung, ohne dem Roboter Wissen über die Vorgänge außerhalb seiner Verbindung zuzuschreiben.
Unser Vorschlag: Befugnisse mit dem Auftrag verbinden
Aus unserer Arbeit an verteilter Koordination möchte ich einen praktisch prüfbaren Nachweis der auftragsbezogenen Befugnisse entwickeln. Gemeint ist der Kontext, den ein empfangendes System vor dem Handeln benötigt. Das ist eine vorgeschlagene Entwicklungsrichtung, kein neuer Kryptografiestandard und keine angekündigte Produktfunktion. Sie führt sechs Fragen zusammen, die leicht auf getrennte Protokolle verteilt werden:
- Akteur: Welche Person, Agenteninstanz oder welches Gerät stellt die Anfrage?
- Delegation: Wer hat die Befugnis erteilt und wie weit darf sie weitergegeben werden?
- Umfang: Welche Aufgabe, Ressourcen, Orte und Handlungen sind erlaubt?
- Gültigkeit: Wann läuft die Erlaubnis ab und wie wird ihre Aktualität offline beurteilt?
- Regelwerk: Welche Regeln, Freigabebedingungen und Widerrufsinformationen lagen der Entscheidung zugrunde?
- Nachweis: Was wurde angefordert, geprüft und ausgeführt, mit welchen Schlüsseln und Softwareversionen?
Ein sinnvoller erster Versuch würde denselben Inspektionsauftrag bei stabiler Verbindung, längerer Unterbrechung und widerrufener Erlaubnis nach der Wiederverbindung vergleichen. Messbar wären abgewiesene veraltete Befehle, die Zeit bis zum Abgleich aktueller Regeln, Kommunikationsaufwand und Vollständigkeit des Protokolls. Das sind vorgeschlagene Abnahmekriterien, keine bereits erzielten Ergebnisse.
- Identität prüfen
- Aktuelle Befugnisse prüfen
- Handlung dokumentieren
Die Post-Quanten-Migration verändert das gesamte System
Ein hinreichend leistungsfähiger künftiger Quantencomputer würde verbreitete Public-Key-Verfahren auf Basis von RSA und elliptischen Kurven bedrohen. Post-Quanten-Kryptografie entwickelt Alternativen, die solchen Angriffen auf gewöhnlicher Rechnerhardware widerstehen sollen. Für ihren Einsatz braucht ein Team keinen Quantencomputer. Eine Quantenquelle für Zufallszahlen allein macht RSA oder ECC ebenfalls nicht quantenresistent.
Eine Grundlage durch Standards ist bereits vorhanden. NIST genehmigte im August 2024 FIPS 203, 204 und 205: ML-KEM für die Schlüsselvereinbarung sowie ML-DSA und SLH-DSA für digitale Signaturen. Schlüsselvereinbarung und Signieren erfüllen unterschiedliche Aufgaben. Eine Identitätsarchitektur muss dafür jeweils geeignete Mechanismen auswählen und integrieren.
In einem Entwicklungsteam würde ich zuerst Zertifikate, Dienstidentitäten, Firmware-Signaturen, Updatekanäle und langfristige Aufzeichnungen erfassen. Danach gilt es nachzuverfolgen, wer welchem Schlüssel vertraut, wie er erneuert wird und was ein Algorithmuswechsel beeinflusst. NISTs Leitfaden zur kryptografischen Agilität behandelt diese Fähigkeit, Kryptografie zu ändern und dabei Sicherheit und laufenden Betrieb zu erhalten.
Anschließend muss auf den vorgesehenen Geräten und Netzen geprüft werden: Speicherbedarf, Signaturgröße, Prüfzeit, Energiebedarf und Verhalten bei Unterbrechungen. Hybride Entwürfe brauchen klare Regeln für die Kombination der Verfahren und gegen ein Zurückfallen auf schwächere Verfahren. Langfristige Nachweise benötigen einen eigenen Plan: ursprünglichen Prüfkontext und vertrauenswürdige Zeitinformationen erhalten und den Schutz erneuern, bevor ältere Mechanismen unzuverlässig werden.
Wo Sie heute mit QFlow anfangen können
Unser Beitrag bei Neura Parse beginnt damit, technische Entscheidungen und ihre Belege besser nachvollziehbar zu machen. In NODERIQs Arbeit an verteilter Koordination geht es darum, wie ein Auftrag bei unzuverlässiger Kommunikation seinen nötigen Kontext behält. Bei QFlow geht es darum, Fragestellung, Schaltung, Quellcode und Ergebnis eines Quantenexperiments zu verbinden. Beides folgt einer gemeinsamen Arbeitsweise: genug Kontext erhalten, damit ein anderer Mensch die Entscheidung prüfen kann.
Sie können heute mit QFlow anfangen. Öffnen Sie das öffentlich zugängliche Schaltungsbeispiel, sehen Sie sich den Quellcode an und ändern Sie ein Gatter, um das Ergebnis zu untersuchen. So gelingt ein praktischer Einstieg ins Quantencomputing ohne Hardwareverbindung. Für Ihr Team können Sie über die Website eine Demo anfragen und Ihre Versuchs- und Prüfanforderungen besprechen.
Dieser Einstieg unterstützt das Lernen und nachvollziehbare Experimente. QFlow wird hier weder als PQC-Identitätsanbieter noch als Zertifizierungsstelle oder bereits eingesetzter Autorisierungsdienst für Roboter dargestellt. Der vorgeschlagene Auftragsnachweis benötigt eine eigene Umsetzung und Sicherheitsbewertung. Mit dieser klaren Einordnung können Sie heute anfangen zu lernen und den Identitätsversuch mit passenden Werkzeugen und Partnern planen.
Wenn Ihr Team an digitaler Identität, Post-Quanten-Integration oder autonomen Systemen arbeitet, lassen Sie uns eine klar begrenzte Forschungskooperation entwickeln: eine Aufgabe, ein eindeutiges Bedrohungsmodell und Nachweise, die ein anderes Team prüfen kann. Hier sehe ich einen sinnvollen Beitrag zu einer internationalen Herausforderung.
Je leistungsfähiger Maschinen werden, desto besser müssen wir beantworten können, wozu sie befugt sind und wie sich ihre Handlungen überprüfen lassen. Die Vorbereitung auf das Quantenzeitalter beginnt damit, diese Vertrauensbeziehungen in die Systeme einzubauen, die wir heute entwerfen.
Quellen
- Quant-ID: quantensichere digitale Identitäten quant-id.de
- G+D und Bundesdruckerei: Personalausweis-Demonstrator, November 2025 gi-de.com
- NIST: Projekt Post-Quanten-Kryptografie csrc.nist.gov
- NIST: Genehmigung von FIPS 203, 204 und 205, August 2024 nist.gov
- NIST CSWP 39upd1: kryptografische Agilität, aktualisiert im Juni 2026 csrc.nist.gov
- QFlow Studio: öffentliches Schaltungsbeispiel und Workflow-Demo qflow.studio